Le constat de l’alliance fido
Le mot de passe est le maillon faible
Depuis 60 ans, le couple identifiant / mot de passe protège nos comptes. Il repose pourtant sur un secret partagé : la même chaîne de caractères existe sur votre appareil et sur le serveur distant — et tout ce qui est partagé peut être volé, deviné ou intercepté.
80% des attaques
80% des compromissions de comptes impliquent un mot de passe faible, réutilisé ou volé par hameçonnage.
1 utilisateur / 10 mot de passe
Un utilisateur moyen gère des dizaines de mots de passe, souvent recyclés.
Aucune résistance
Nativement, le mot de passe ne résiste pas au phishing. Un mot de passe fonctionne aussi bien sur le vrai site que sur un site cloné.
La réponse : la création d’une norme d’authentification universelle
Rendre le mot de passe inutile, l’histoire de l’alliance fido
La FIDO Alliance est un consortium industriel fondé en 2013 par PayPal, Lenovo, Nok Nok Labs et d’autres. À l’époque, elle publie des spécifications ouvertes, implémentées ensuite par les navigateurs, systèmes d’exploitation et fabricants de matériel. La norme FIDO ne se vend pas : c’est une grammaire commune. Sa mission est de développer des solutions d’authentification sécurisées qui réduisent la dépendance excessive aux mots de passe.
Voici les quelques dates clés de l’alliance FIDO :
2013 : création de l’alliance fido
L’alliance est initialement imaginée par des entreprises comme PayPal, Lenovo, Nok Nok Labs, Infineon et Validity Sensors. Face à l’explosion du piratage de données et du phishing (hameçonnage), ces pionniers décident de combiner la cryptographie asymétrique (clé publique/clé privée) et la biométrie pour créer un écosystème de connexion universel.
2014 : Les premières normes (Fido 1.0)
En décembre 2014, l’alliance publie ses deux premières spécifications majeures :
– UAF (Universal Authentication Framework) : Pour les connexions sans mot de passe (via empreinte digitale, reconnaissance faciale ou code PIN local)
– U2F (Universal Second Factor) : Pour l’authentification forte à deux facteurs, popularisée par l’usage des clés de sécurité physiques USB (comme les clés YubiKey)
2015–2018 : L’expansion et le tournant FIDO2
Le consortium grandit rapidement pour atteindre des centaines de membres, intégrant les géants du web comme Google, Microsoft, Apple et Amazon.
En 2018, en collaboration avec le W3C (World Wide Web Consortium), l’alliance lance FIDO2. Ce standard introduit l’API WebAuthn, qui permet aux navigateurs web récents (Chrome, Safari, Edge, Firefox) de s’interfacer directement avec les capteurs biométriques des smartphones et des ordinateurs pour se connecter de manière ultra-sécurisée
Depuis 2022 : L’ère des Passkeys (clés d’accès)
Bien que l’authentification FIDO ait été adoptée massivement en entreprise, l’usage grand public restait fastidieux en cas de perte de l’appareil. Pour y remédier, l’alliance annonce en 2022 une évolution majeure : les Passkeys (clés d’accès). Désormais, les clés cryptographiques peuvent se synchroniser de manière sécurisée via le cloud de l’utilisateur (iCloud, Google Password Manager, Microsoft Account), permettant une transition transparente vers un monde totalement débarrassé des mots de passe.
Le mécanisme, la cryptographie asymétrique
Une paire de clés, pas un secret partagé
La norme FIDO est extrêmement polyvalente et prend en charge une vaste gamme de technologies d’authentification pour offrir des options sécurisées et pratiques aux utilisateurs. FIDO est un véritable couteau suisse de l’authentification, elle s’adapte à une multitude de solutions.
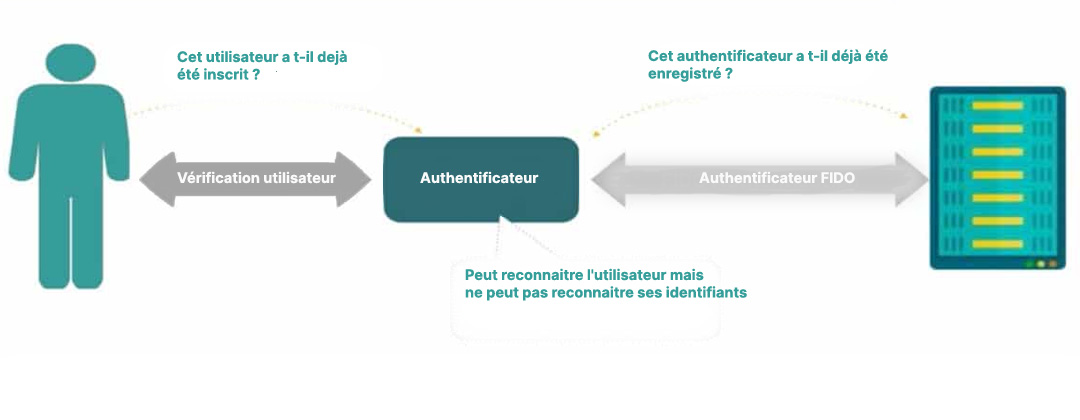
FIDO repose sur la cryptographie asymétrique. Lors de l’inscription, deux clés sont générés : une clé privée et une clé publique. La clé privée est stockée à l’intérieur d’un matériel sécurisé (ici un Offpad). La clé publique est envoyée sur le serveur du site dans lequel vous venez de vous inscrire. Cependant, seule, la clé publique est inutilisable. Lors de votre prochaine connexion, une comparaison sera faite, si l’une ne reconnaît pas l’autre, l’authentification échouera.
La clé privée reste enfermée dans une puce de sécurité (l’enclave de votre téléphone, le TPM de votre ordinateur, ou la puce de l’Offpad) et n’en sort jamais, même pas pour être sauvegardée. Seule la clé publique est envoyée et conservée par le service.
La biométrie au cœur de l’authentification FIDO
Les technologies biométriques utilisées par l’alliance FIDO
FIDO prend en charge une variété de technologies biométriques, telles que les empreintes digitales et l’iris, la reconnaissance vocale et faciale. Grâce à sa grande flexibilité, FIDO offre aux utilisateurs une expérience d’authentification personnalisée et sans friction. Plus besoin de mémoriser des mots de passe complexes!
offpad, l’upgrade biométrique de l’alliance fido
Comment pone biometrics intègre les normes de l’alliance fido ?
L’Offpad, conçu par l’entreprise norvégienne Pone Biometrics, est un exemple concret de cette seconde famille d’authentificateurs. Sa particularité : il fonctionne sans dépendre ni d’un smartphone, ni d’un port USB, ce qui en fait un cas d’usage fréquent en entreprise, dans l’industrie ou la banque, là où fournir un téléphone professionnel à chaque salarié n’est pas toujours possible.
De la taille d’une carte bancaire, l’Offpad embarque son propre capteur d’empreinte digitale et un élément sécurisé qui génère et conserve les clés privées : contrairement aux passkeys synchronisées vues plus haut, rien n’est jamais copié vers un compte cloud. La carte communique en Bluetooth avec l’ordinateur ou le terminal, sans câble ni application tierce indispensable.
L’intérêt pour une organisation : la clé privée de chaque employé reste physiquement sur sa carte, jamais sur un serveur ni dans un cloud partagé, tout en gardant la simplicité d’un geste biométrique plutôt qu’un mot de passe à retenir ou une application d’authentification à installer sur un mobile personnel.
alliance fido, toujours plus de monde
google, amazon, paypal ou encore apple
Les trois plateformes majeures (mobile, bureau, navigateurs) implémentent nativement FIDO2 et les passkeys depuis 2022–2023. Un nombre croissant de services grand public et professionnels proposent la connexion sans mot de passe en option, parfois par défaut.